

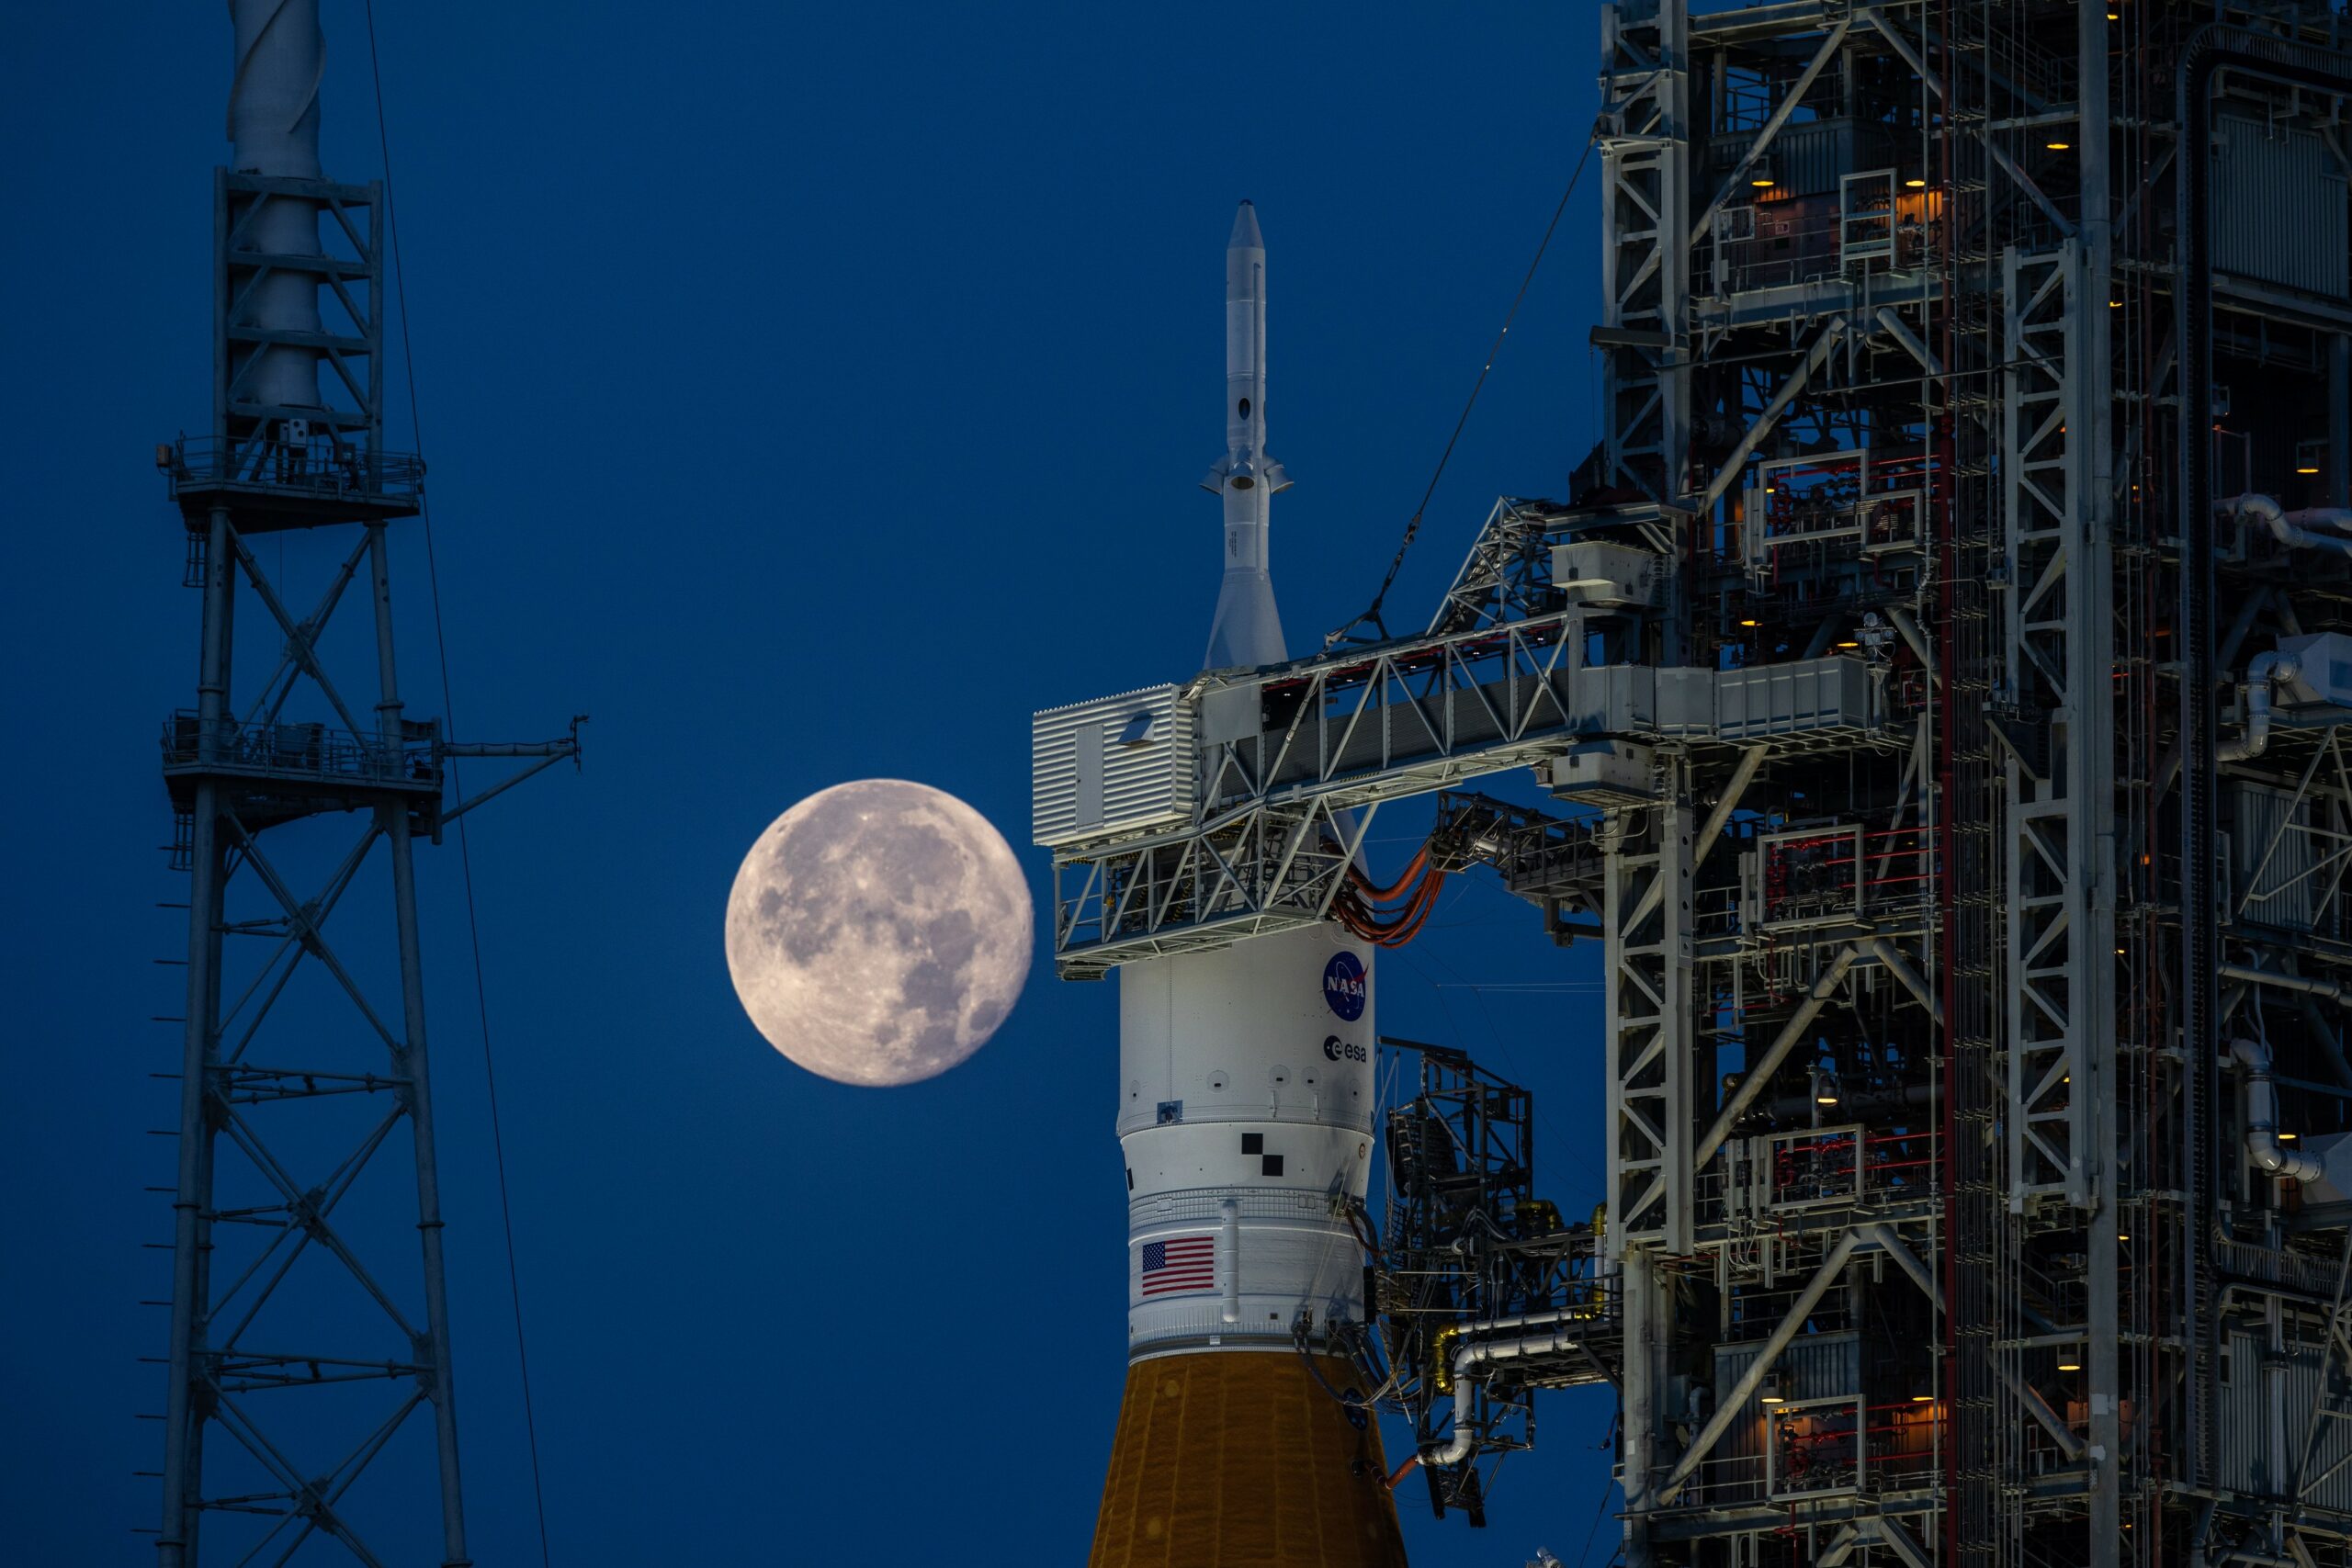
O echipă de cercetători în securitate de la Cycode, asistată de inteligență artificială, spune că a găsit o vulnerabilitate în sistemul NASA folosit pentru emiterea de comenzi către nave spațiale și alte instrumente. Potrivit relatării publicate de IFLScience, problema ar fi vizat AIT-GUI, interfața grafică a Python-based AMMOS Instrument Toolkit (AIT), utilizată de agenția americană pentru comunicarea cu vehiculele spațiale.
Ce s-a descoperit
În esență, cercetătorii susțin că vulnerabilitatea ar fi putut permite unui atacator să trimită comenzi arbitrare fără autentificare. Nu există însă dovezi prezentate că această breșă a fost exploatată în mod real.
De ce era importantă
Sistemele de comandă pentru misiuni spațiale sunt critice, pentru că NASA menține contactul cu sondele și alte platforme prin rețele precum Near and Deep Space Networks. În acest context, orice slăbiciune care permite trimiterea de comenzi neautorizate ridică probleme serioase de securitate operațională.
Cycode a descris problema ca fiind rezultatul combinării unor vulnerabilități web bine cunoscute. În actualizarea citată de publicație, NASA-AMMOS a spus că în anumite rute nu existau middleware de autentificare, cerință de login, token CSRF sau restricții CORS, iar unele endpoint-uri acceptau cereri de tip application/x-www-form-urlencoded, ceea ce le făcea accesibile cross-origin din browser fără preflight.
Cum ar fi putut funcționa atacul
Potrivit informațiilor publicate, un scenariu de risc ar fi fost ca un utilizator legitim al AIT-GUI să viziteze o pagină web malițioasă. Într-un astfel de caz, un atacator ar fi putut încerca să interacționeze cu interfața și să trimită comenzi către sistem, inclusiv scripturi proprii.
NASA a mai precizat, în explicația citată de IFLScience, că ascultătorul era setat hardcoded la 0.0.0.0, ceea ce expunea API-ul către întreaga rețea accesibilă, indiferent de gazda configurată. Agenția a adăugat că, fiind vorba despre endpoint-uri accesibile cross-origin din browser, chiar și o implementare locală sau protejată de firewall putea fi vulnerabilă dacă un operator cu acces la GUI deschidea o pagină web periculoasă.

Ce spune NASA acum
Într-o actualizare relatată de Infosecurity Magazine, NASA a confirmat că a remediat vulnerabilitatea printr-un patch nou și că va continua să monitorizeze și să evalueze sistemele pentru riscuri suplimentare. Informațiile disponibile nu indică faptul că vreun spacecraft a urmat comenzi neautorizate sau că misiuni active au fost compromise.
Cycode a spus că descoperirea reflectă un mod de lucru care ar putea deveni tot mai comun în cercetarea de securitate: analiza asistată de AI pentru a scana codul și pentru a semnala zone suspecte, urmată de verificarea umană a exploatabilității. Echipa a susținut că instrumentul AI a ajutat la parcurgerea codului, iar cercetătorul a confirmat apoi dacă indiciile erau reale.
Contextul mai larg
Nu este prima dată când un instrument NASA este asociat cu o problemă de securitate descoperită cu ajutorul AI. Potrivit materialului citat, o vulnerabilitate similară în software-ul agenției a fost identificată de o altă companie în noiembrie anul trecut și a fost, de asemenea, corectată.
Cazul actual arată două lucruri importante: pe de o parte, sistemele care controlează misiuni spațiale trebuie tratate ca infrastructură critică; pe de altă parte, AI-ul începe să joace un rol tot mai vizibil în auditarea codului și în identificarea rapidă a unor riscuri care pot scăpa unei revizuiri manuale. Pentru utilizatori și organizații, mesajul practic este clar: securitatea aplicațiilor conectate la infrastructuri sensibile depinde nu doar de protecția rețelei, ci și de autentificare, controlul accesului și configurarea atentă a interfețelor web.
În acest caz, cercetătorii spun că problema a fost găsită înainte să existe dovezi de abuz, iar NASA afirmă că a aplicat deja corecția. Rămâne însă un exemplu relevant despre cât de fragil poate deveni un sistem critic atunci când mai multe slăbiciuni web aparent banale se combină într-un singur punct de acces.